
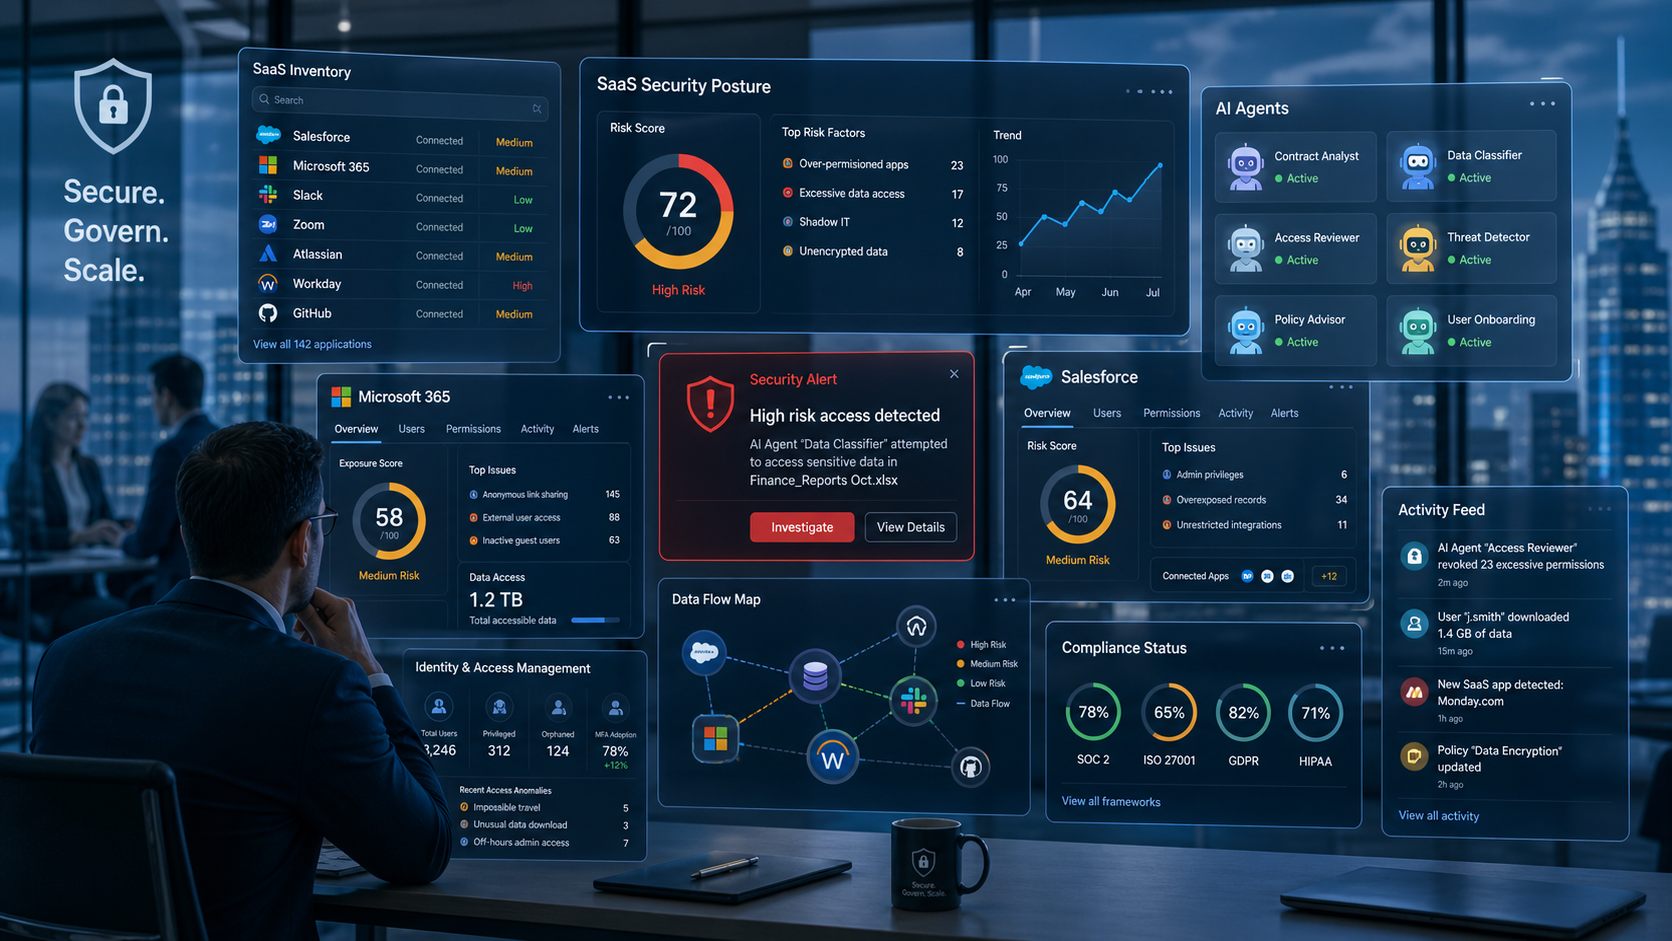
1,000-ზე მეტი თანამშრომლის მქონე კომპანიები 2019 წლის Blissfully-ის კვლევაში საშუალოდ 288 SaaS აპლიკაციას იყენებდნენ. ეს მაჩვენებელი ყველა თანამედროვე ორგანიზაციისთვის უნივერსალური ორიენტირი არ არის, თუმცა კარგად აჩვენებს იმ მასშტაბს, რომელსაც დიდი საწარმოს IT და უსაფრთხოების გუნდები შეიძლება მართავდნენ. როდესაც პროგრამების ინვენტარს AI აგენტებიც ემატება, ზედამხედველობის საკითხი მხოლოდ აპლიკაციების რაოდენობას აღარ ეხება — საჭიროა იმის გარკვევაც, როგორ ჯდება ახალი ტექნოლოგია უკვე არსებულ მართვისა და უსაფრთხოების პროცესებში.
## რას ნიშნავს SaaS აპლიკაციების სიჭარბე
**SaaS აპლიკაციების სიჭარბე** არის მდგომარეობა, როდესაც ორგანიზაციაში გამოყენებული ღრუბლოვანი პროგრამების რაოდენობა იმდენად იზრდება, რომ მათი ერთიანი ადმინისტრირება რთულდება. ასეთ გარემოში შესაძლოა არსებობდეს გამოუყენებელი რესურსებიც, რომელთა გამოვლენა სრულყოფილი ინვენტარის გარეშე რთულია.
საკითხი მხოლოდ პროგრამების საერთო რაოდენობა არ არის. IT, უსაფრთხოებისა და საოპერაციო გუნდებს სჭირდებათ იმის ცოდნა, რა შედის ორგანიზაციის პროგრამულ გარემოში და სად ჩნდება მართვის სირთულე. AI აგენტების დამატება ამავე ეკოსისტემაში უსაფრთხოების ზედამხედველობის კიდევ ერთ საგანს აჩენს.
## რას აჩვენებს სამი სხვადასხვა კვლევა
SaaS-ის გავრცელების მასშტაბის შესაფასებლად მნიშვნელოვანია კვლევის წელი, შერჩეული კომპანიების ზომა და მონაცემების წყარო. 2019, 2020 და 2021 წლების მონაცემები მიმდინარე უნივერსალურ სტანდარტად არ უნდა მივიჩნიოთ. ისინი კონკრეტულ პერიოდებში დაფიქსირებულ სურათს გვაჩვენებს.
### Okta: საშუალოდ 175 აპლიკაცია
Okta-ს 2020 წლის მომხმარებელთა ბაზის ანალიზის მიხედვით, **2,000 ან მეტი თანამშრომლის მქონე კომპანიებს საშუალოდ 175 SaaS აპლიკაცია ჰქონდათ**.
ეს მონაცემი კომპანიების განსაზღვრულ ჯგუფს და 2020 წლის მდგომარეობას ასახავს. შესაბამისად, მისი გამოყენება შესაძლებელია მასშტაბის საილუსტრაციოდ, მაგრამ არა ყველა დიდი საწარმოს დღევანდელი პროგრამული გარემოს ზუსტ საზომად.
წყარო: https://techcrunch.com/2021/11/02/the-consequences-of-saas-sprawl-a-real-world-study
### Blissfully: საშუალოდ 288 აპლიკაცია
Blissfully-ის 2019 წლის კვლევაში **1,000-ზე მეტი თანამშრომლის მქონე კომპანიები საშუალოდ 288 SaaS აპლიკაციას იყენებდნენ**.
ეს რიცხვი Okta-ს მონაცემზე მაღალია, თუმცა ორი მაჩვენებლის პირდაპირი გათანაბრება არასწორი იქნებოდა: კვლევები სხვადასხვა წელს ჩატარდა და კომპანიების ზომის განსხვავებულ ზღვარს იყენებდა. ორივე შედეგის მთავარი მნიშვნელობა ისაა, რომ მსხვილ ორგანიზაციაში პროგრამული ინვენტარი შეიძლება ასეულობით ერთეულს მოიცავდეს.
წყარო: https://techcrunch.com/2021/11/02/the-consequences-of-saas-sprawl-a-real-world-study
### Productiv: კომპანიების ორი მესამედი 100 ან მეტ აპლიკაციას იყენებდა
Productiv-ის 2021 წლის SaaS Management კვლევაში მონაწილე კომპანიების **ორი მესამედი 100 ან მეტ SaaS აპლიკაციას იყენებდა**.
ამ შემთხვევაში შედეგი საშუალო რაოდენობას არ ასახელებს. ის გვიჩვენებს, რა წილი აღწევდა მინიმუმ 100 აპლიკაციის ნიშნულს კონკრეტულ გამოკითხვაში. ამიტომ Productiv-ის დასკვნა Okta-სა და Blissfully-ის საშუალო მაჩვენებლებთან ერთად შეიძლება განვიხილოთ, მაგრამ მათთან იდენტურ საზომად არა.
წყარო: https://techcrunch.com/2021/11/02/the-consequences-of-saas-sprawl-a-real-world-study
## რატომ არის კვლევის თარიღი მნიშვნელოვანი
სამივე მონაცემი 2019–2021 წლებს უკავშირდება. ისინი ისტორიულად დოკუმენტირებულ მასშტაბს აჩვენებს და არა 2026 წლის ყველა კომპანიის მდგომარეობას. ამიტომ ორგანიზაციამ საკუთარი პროგრამული გარემო უშუალოდ უნდა შეაფასოს და ძველი საშუალო მაჩვენებლები ავტომატურად არ გადაიტანოს საკუთარ ოპერაციებზე.
ამ კვლევებიდან ასევე ვერ დავასკვნით, რომ აპლიკაციების კონკრეტული რაოდენობა აუცილებლად იწვევს უსაფრთხოების ინციდენტს, განსაზღვრულ ფინანსურ ზარალს ან სხვა ბიზნესშედეგს. დოკუმენტირებული პრობლემა უფრო ფრთხილად უნდა ჩამოყალიბდეს: დიდი ინვენტარი ზრდის ადმინისტრაციულ სირთულეს და შეიძლება გამოუყენებელ რესურსებსაც მოიცავდეს.
## ადმინისტრაციული სირთულე და გამოუყენებელი რესურსები
როდესაც პროგრამების რაოდენობა ასეულებს აღწევს, პირველი პრაქტიკული საკითხი სრული სიის არსებობაა. ორგანიზაციისთვის მნიშვნელოვანი კითხვებია:
• რომელი SaaS აპლიკაციებია საერთო ინვენტარში;
• სად ჩანს მართვის სირთულე;
• რომელი რესურსები რჩება გამოუყენებელი;
• ვინ განიხილავს პროგრამულ გარემოს უსაფრთხოების კუთხით;
• როგორ ერთვებიან AI აგენტები არსებულ ზედამხედველობაში.
ეს კითხვები არ გულისხმობს, რომ ყველა კომპანიას ერთნაირი პრობლემა ან პროგრამების ერთნაირი რაოდენობა აქვს. მათი მიზანია ორგანიზაციის რეალური გარემოს შეფასება იმ ვარაუდის გარეშე, რომ ცენტრალურ გუნდს უკვე აქვს სრული სურათი.
## AI აგენტები მართვის ახალ საკითხს აჩენს
AI აგენტები SaaS ეკოსისტემის უსაფრთხოებაზე პასუხისმგებელი გუნდებისთვის დამატებითი განსახილველი ობიექტია. თუ ორგანიზაცია უკვე მართავს დიდ პროგრამულ ინვენტარს, აგენტების ზედამხედველობა ცალკე, მოწყვეტილ თემად არ უნდა დარჩეს. მათი ადგილი არსებული SaaS მართვისა და უსაფრთხოების განხილვაში უნდა განისაზღვროს.
ამ კონტექსტში სასარგებლოა სამი კონკრეტული კითხვის დასმა:
1. რომელი AI აგენტები გამოიყენება ორგანიზაციაში;
2. რომელ SaaS პლატფორმებთან არის დაკავშირებული მათი გამოყენება;
3. რომელი გუნდი მოიცავს მათ უსაფრთხოების ზედამხედველობაში.
ეს არ არის მტკიცება, რომ ყველა აგენტი ან ინტეგრაცია ერთნაირ რისკს ქმნის. აქ მთავარი საკითხია ხილვადობა: ორგანიზაციამ უნდა იცოდეს, სად ჯდება ახალი ინსტრუმენტი მის უკვე არსებულ პროგრამულ გარემოში.
## Reco-ს $55 მილიონიანი დაფინანსება
2026 წლის ბაზრის კონკრეტული მაგალითია Reco, რომელიც AI აგენტებისა და SaaS პლატფორმების უსაფრთხოებაზე მუშაობს. TechCrunch-ის ინფორმაციით, კომპანიამ **$55 მილიონი მოიზიდა** და **100-ზე მეტი მომხმარებელი** ჰყავდა. მისი ბიზნესის დაახლოებით **40% ფინანსური მომსახურების კომპანიებზე** მოდიოდა.
წყარო: https://techcrunch.com/2026/09/29/reco-raises-55m-as-ai-agent-security-startups-crowd-the-market
Reco-ს მონაცემები ერთი კომპანიის დაფინანსებასა და მომხმარებელთა ბაზას აღწერს. ისინი არ ამტკიცებს, რომ ყველა საწარმოს უსაფრთხოების ერთნაირი საჭიროება აქვს ან რომ კონკრეტული მიდგომა მთელი ბაზრისთვის უნივერსალურია. მაგალითი მხოლოდ იმას ადასტურებს, რომ AI აგენტებისა და SaaS გარემოს უსაფრთხოებაზე ორიენტირებული კომერციული საქმიანობა არსებობს.
Reco-ს შემთხვევა უფრო ახალია, ვიდრე 2019–2021 წლების გამოყენების კვლევები, თუმცა განსხვავებულ საკითხს ზომავს. ძველი მონაცემები პროგრამების გავრცელების მასშტაბს ეხება, ხოლო 2026 წლის მაგალითი უსაფრთხოების მიმართულებით ერთი კომპანიის დაფინანსებასა და მომხმარებლებზე გვაწვდის ინფორმაციას.
## რა უნდა განიხილონ პასუხისმგებელმა გუნდებმა
ორგანიზაციის შეფასება საკუთარი ინვენტარით უნდა დაიწყოს და არა გარე საშუალო მაჩვენებლის მექანიკური გამოყენებით. IT, უსაფრთხოების, SaaS ადმინისტრირებისა და ოპერაციების პასუხისმგებელ გუნდებს შეუძლიათ ერთად განიხილონ:
• რამდენად სრულად არის აღრიცხული გამოყენებული პროგრამები;
• სად ქმნის მათი რაოდენობა ადმინისტრაციულ სირთულეს;
• ჩანს თუ არა გამოუყენებელი რესურსები;
• შედის თუ არა AI აგენტების გამოყენება იმავე მართვის პროცესში;
• არის თუ არა განსაზღვრული უსაფრთხოების ზედამხედველობაზე პასუხისმგებელი მხარე.
ასეთი განხილვის მიზანი წინასწარ განსაზღვრული დასკვნის მიღება არ არის. შედეგი შეიძლება განსხვავდებოდეს ორგანიზაციის ზომის, პროგრამული გარემოსა და შიდა პროცესების მიხედვით. მთავარი ამოცანაა რეალური მდგომარეობის დანახვა და AI აგენტების იმავე სურათში მოქცევა.
## დასკვნა
2019–2021 წლების სამი კვლევა აჩვენებს, რომ დიდ ორგანიზაციებში SaaS გარემო შეიძლება მნიშვნელოვანი მასშტაბის იყოს, თუმცა მათი მაჩვენებლები მიმდინარე უნივერსალურ ნიშნულად არ გამოდგება. პრაქტიკული საწყისი წერტილია საკუთარი ინვენტარის გადამოწმება, გამოუყენებელი რესურსებისა და ადმინისტრაციული სირთულის გამოვლენა და AI აგენტების უსაფრთხოების განხილვაში ჩართვა. Blissfully-ის 2019 წლის კვლევაში 1,000-ზე მეტი თანამშრომლის მქონე კომპანიები საშუალოდ 288 SaaS აპლიკაციას იყენებდნენ.
Summary:
Okta-ს 2020 წლის მონაცემებში 2,000 ან მეტი თანამშრომლის მქონე კომპანიებს საშუალოდ 175 პროგრამა ჰქონდათ, ხოლო Productiv-ის 2021 წლის გამოკითხვის მონაწილეთა ორი მესამედი 100 ან მეტს იყენებდა. ეს ისტორიული მაჩვენებლები ყველა ორგანიზაციის მიმდინარე მდგომარეობას არ აღწერს, მაგრამ საკუთარი ინვენტარის, გამოუყენებელი რესურსებისა და AI აგენტების ზედამხედველობის გადახედვის საფუძველს ქმნის. Reco-ს ბიზნესის დაახლოებით 40% ფინანსური მომსახურების კომპანიებზე მოდიოდა.